국내 근로자 51.8%가 업무에 생성형 AI를 쓰고, AI 사용자의 78%는 개인 도구를 가져와 씁니다. 사용 비율·계정·기준의 조합으로 드러나는 '관리되지 않는 AI 사용' 위험과 금지보다 기준을 먼저 세워야 하는 이유를 정리했습니다.
월요일 아침 팀 회의에서 누군가 이렇게 말합니다. "그 초안이요? 어젯밤에 AI로 뽑아 봤어요." 모두 고개를 끄덕이고 회의는 넘어갑니다. 그런데 그 초안을 만들 때 어떤 자료를 넣었는지, 어느 계정으로 접속했는지, 결과를 누가 확인했는지는 아무도 묻지 않습니다. 회사에 생성형 AI 사용 기준이 없다면 물어볼 근거도 없습니다. 직원의 AI 사용은 이미 시작됐는데 회사는 그 사실을 공식적으로 모르는 상태 — 지금 많은 조직이 서 있는 자리입니다.
📊 숫자로 보는 현실: "도입할까?"를 고민할 때는 이미 늦었다
한국은행이 2025년 8월 발표한 BOK 이슈노트 제2025-22호 「AI의 빠른 확산과 생산성 효과」는 국내 근로자의 63.5%가 생성형 AI를 사용해 본 경험이 있고, 업무에 활용하는 비율만 따져도 51.8%라고 밝혔습니다. 사용자 가운데 하루 1시간 이상 쓰는 비중은 78.6%로, 가끔 호기심으로 열어 보는 수준이 아니라 일상 업무 도구가 되었다는 뜻입니다.
해외 조사도 방향이 같습니다. Microsoft와 LinkedIn이 2024년 5월 31개국 31,000명을 조사한 Work Trend Index에서 지식근로자의 75%가 업무에 AI를 쓰고 있었고, 그중 78%는 회사가 제공하지 않은 자기 도구를 가져와 쓰고 있었습니다(BYOAI, Bring Your Own AI). 같은 조사에서 리더의 79%는 AI 도입이 경쟁력에 필수라고 답했지만, 60%는 회사에 실행 비전과 계획이 없다고 답했습니다.
| 조사 | 핵심 수치 | 조직에 주는 의미 |
|---|---|---|
| 한국은행 이슈노트(2025.8) | 국내 근로자 업무 활용 51.8%, 미국 26.5% | 국내 직원 절반이 이미 업무에 쓰는 중 |
| Microsoft·LinkedIn WTI(2024.5) | AI 사용자 78%가 개인 도구 반입 | 회사가 도구를 주지 않으면 직원이 알아서 고른다 |
| Microsoft·LinkedIn WTI(2024.5) | 리더 60% "실행 비전·계획 없음" | 현장 사용과 조직 준비 사이의 간극 |
| IBM 데이터 유출 비용 보고서(2025.7) | 조사 대상 5곳 중 1곳이 섀도 AI 관련 유출 보고 | 관리되지 않는 사용은 실제 사고로 이어진다 |
그래서 질문을 바꿔야 합니다. "도입할까?"가 아니라 "이미 쓰고 있는 AI를 회사가 알고, 안전하게 성과로 연결하고 있는가?"입니다.
삼성전자 2023년 사례: 사고가 나고 나서야 규칙이 생겼다
2023년 봄, 삼성전자 반도체 부문에서 챗GPT 사용을 허용한 뒤 직원들이 소스코드와 회의 내용을 입력한 일이 잇따라 알려졌습니다. Bloomberg와 CNBC 보도에 따르면 회사는 2023년 5월 사내 PC에서 생성형 AI 사용을 제한하는 방침을 공지했습니다.
눈여겨볼 점은 직원들에게 악의가 있었던 것이 아니라는 사실입니다. 코드 오류를 찾고 업무 내용을 정리하려는 평범한 목적이었습니다. 문제는 "무엇을 넣으면 안 되는지"가 사용보다 늦게 정해졌다는 데 있었습니다. 기준이 없는 상태에서는 성실한 직원일수록 더 적극적으로 AI를 쓰고, 그만큼 노출 가능성도 커집니다.
⚠️ 위험 신호 — IBM이 2025년 7월 발표한 「Cost of a Data Breach Report 2025」(600개 조직 대상)에서 유출을 겪은 조직의 63%는 AI 거버넌스 정책이 없거나 아직 만드는 중이었습니다. 섀도 AI 사용 수준이 높은 조직은 낮거나 없는 조직보다 유출 비용이 평균 67만 달러 더 컸습니다.
🔍 "관리되지 않는 AI 사용"은 세 가지가 겹칠 때 생긴다
직원이 AI를 많이 쓰는 것 자체는 위험이 아니라 기회입니다. 위험은 세 가지 조건이 동시에 성립할 때 커집니다.
① 사용 비율은 높다
팀원 대부분이 보고서 초안, 메일, 자료 조사에 AI를 쓰고 있습니다.
② 업무용 계정이 없다
회사가 계정을 제공하지 않으니 각자 개인 무료 계정이나 개인 결제 요금제를 씁니다. 여기서 흔한 오해가 "유료니까 안전하다"는 생각입니다. 개인용 요금제는 설정에 따라 대화가 모델 개선에 쓰일 수 있고(예: Anthropic의 2025년 8월 소비자 약관 변경), 업무 데이터를 학습에 쓰지 않는다고 안내하는 것은 주로 기업·팀용 요금제입니다. 퇴사자가 개인 계정에 남긴 업무 대화는 회사가 회수할 방법도 없습니다.
③ 사용 기준이 없다
어떤 정보를 넣으면 안 되는지, AI가 만든 결과를 누가 최종 확인하는지 정해져 있지 않습니다.
| 사용 비율 | 계정 관리 | 사용 기준 | 조직 상태 |
|---|---|---|---|
| 낮음 | 없음 | 없음 | 출발 전 단계 — 기준부터 만들 시간이 있다 |
| 높음 | 없음 | 없음 | 관리되지 않는 사용 — 가장 먼저 손봐야 할 조합 |
| 높음 | 있음 | 없음 | 도구는 정비됐지만 입력·검토 규칙이 비어 있음 |
| 높음 | 있음 | 있음 | 성과 확인과 노하우 확산으로 넘어갈 준비 |
⚖️ 금지보다 기준을 먼저 세워야 하는 이유
사고 소식을 들으면 가장 먼저 떠오르는 대응이 "전면 금지"입니다. 하지만 사용률이 절반을 넘은 상황에서 금지는 대개 사용을 없애지 못하고 눈에 보이지 않는 곳으로 옮길 뿐입니다. 회사 PC에서 막히면 개인 휴대폰으로 옮겨 가는 식입니다.
기준은 금지와 달리 "이렇게 쓰면 된다"를 알려 줍니다. 좋은 사내 AI 사용 기준에는 최소한 다음이 들어갑니다.
- 입력 금지 정보 — 고객 개인정보, 미공개 재무 정보, 계약서 원문, 소스코드 등 외부 AI에 넣지 않을 자료의 구체적 목록
- 허용 도구와 계정 — 업무에는 회사가 제공·관리하는 계정만 쓴다는 원칙
- 검토 책임 — AI 결과를 외부로 내보내기 전 누가 사실·수치·출처를 확인하는지
- 표시 원칙 — 고객이 직접 대화하는 AI 챗봇을 제공한다면 AI임을 미리 알리는 것 등
법적 흐름도 참고할 만합니다. 2026년 1월 22일 시행된 인공지능 기본법의 투명성(고지·표시) 의무는 주로 AI 제품·서비스를 제공하는 사업자에게 있고, 업무에 AI를 도구로 쓰는 직원 개인에게 직접 의무가 생기지는 않습니다. 다만 회사가 고객 대상 AI 챗봇을 운영하면 AI 사용 사실을 미리 알려야 합니다. 개인정보를 다룬다면 개인정보보호위원회의 「생성형 인공지능(AI) 개발·활용을 위한 개인정보 처리 안내서」(2025.8)가 기준 초안의 출발점이 됩니다.
💡 실무 팁 — 사용 기준은 처음부터 완벽할 필요가 없습니다. A4 한 장짜리 "입력 금지 목록 + 허용 도구 + 검토자"로 시작해 분기마다 고치는 편이, 몇 달 걸려 만든 두꺼운 규정보다 현장에서 실제로 지켜집니다.
🤖 무료 AI 도입 진단은 이 조합을 어떻게 찾아내나
어려운 점은 "우리 조직이 위 표의 어느 줄에 있는지" 스스로 판단하기가 쉽지 않다는 것입니다. 대표는 직원들이 AI를 얼마나 쓰는지 모르고, 현업은 회사에 기준이 있는지 모르는 경우가 많습니다. 누구나패스의 무료 AI 도입 진단은 바로 이 간극을 드러내도록 설계되어 있습니다.
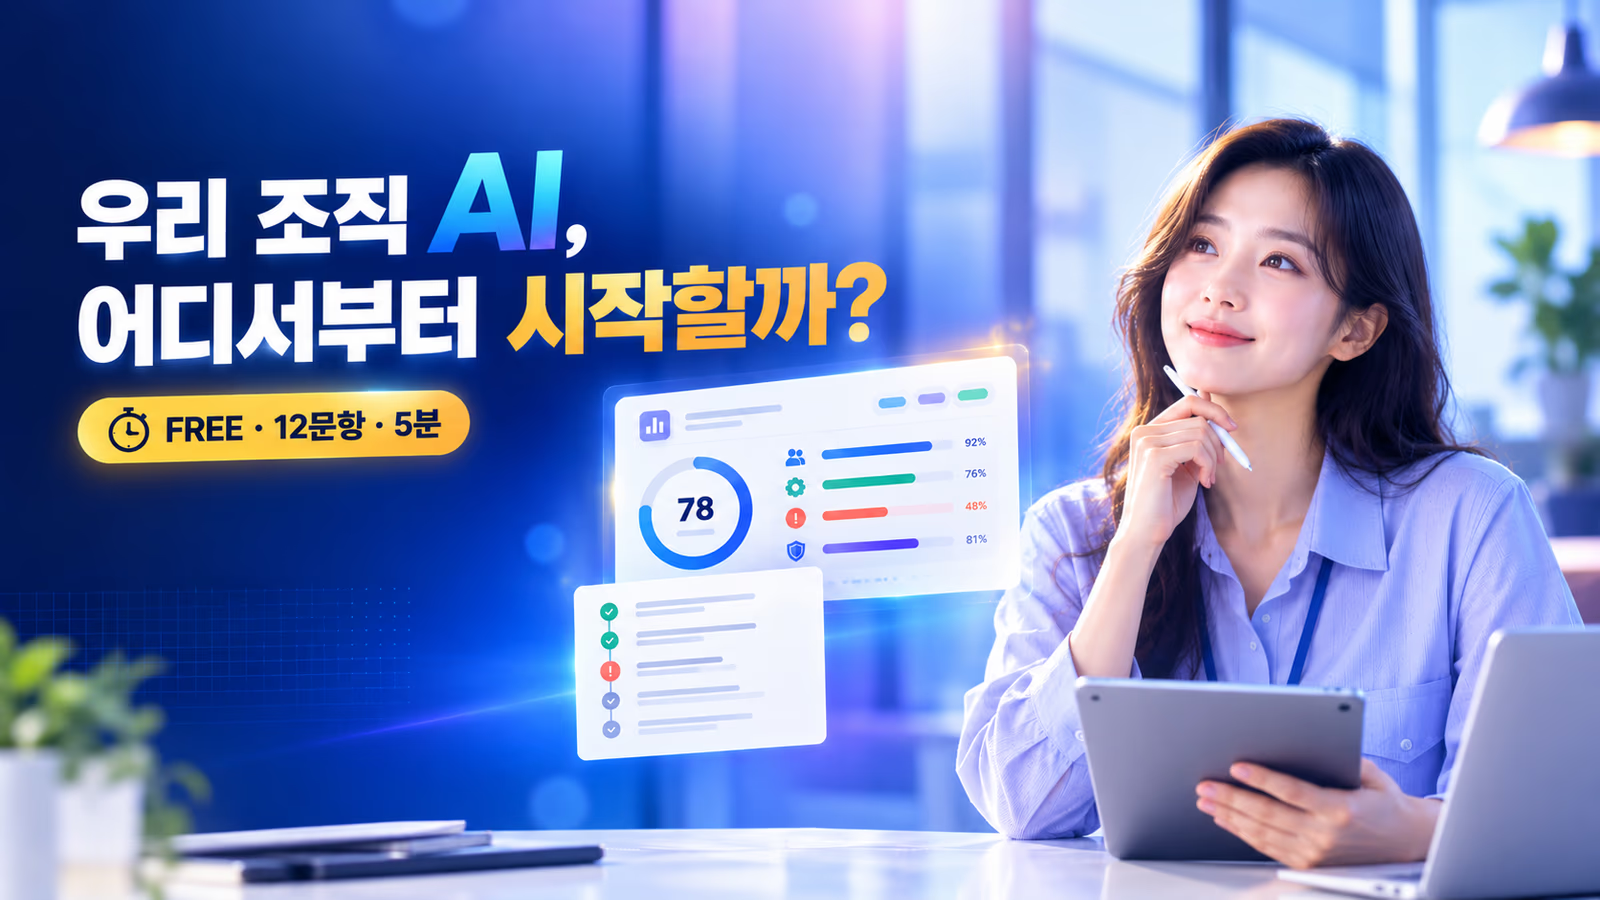
진단은 회원가입 없이 12문항, 약 5분이면 끝나고 답하는 즉시 리포트가 나옵니다. 4개 영역(도구 사용 현황·조직 역량과 격차·제도와 거버넌스·실행 기반)에 3문항씩이며, 선택지는 "전혀 아니다~매우 그렇다" 같은 느낌 척도가 아니라 관찰할 수 있는 현재 상태 4단계로 되어 있습니다.
이 글의 주제와 직접 연결되는 문항은 세 개입니다.
- A1 직원 업무 사용 비율 — 실제로 얼마나 많은 직원이 업무에 AI를 쓰는가
- A3 업무용 계정 제공·관리 — 회사가 계정을 제공하고 관리하는가, 개인 계정에 기대는가
- C1 사내 AI 사용 기준 — 입력 금지 정보와 검토 책임이 정해져 있는가
리포트의 "핵심 인사이트"는 개별 점수가 아니라 답변의 조합을 봅니다. 사용은 많은데 계정과 기준이 비어 있으면 "관리되지 않는 AI 사용 위험"이, 계정 쪽이 두드러지면 "개인 계정에 의존한 업무 사용"이 드러나는 식입니다. 총점은 낮은데 직원 사용은 이미 많은 경우처럼 점수와 실제 답변이 어긋나면 보정 설명도 붙습니다. 답변은 데이터베이스에 저장되지 않고, 결과 링크에도 이름·소속 같은 개인정보가 담기지 않으며, 리포트는 PDF로 저장할 수 있습니다.
🗺️ 리포트를 받은 뒤 첫 30일에 할 일
진단 리포트는 30초 요약(잘 갖춰진 점·먼저 보완할 점·첫 30일 할 일)으로 시작해 영역별 해석, 우선 보완 항목, 90일 실행 로드맵으로 이어집니다. 로드맵은 0~30일 기반 만들기, 31~60일 첫 성과 만들기, 61~90일 업무에 정착시키기의 3단계입니다. "관리되지 않는 AI 사용 위험"이 나온 조직이라면 첫 30일은 다음 순서를 권합니다.
- 탓하지 말고 조사하기 — 익명 설문으로 어떤 업무에 어떤 도구를 쓰는지 묻습니다. 처벌이 목적이 아니라는 신호가 있어야 솔직한 답이 나옵니다.
- 입력 금지 목록 한 장 만들기 — 부서별로 "이건 절대 안 된다" 3~5개를 모아 공통 목록으로 정리합니다.
- 업무용 계정 경로 정하기 — 기업·팀용 요금제 도입, 또는 도입 전까지의 허용 범위를 명확히 합니다.
- 검토 책임자 지정 — 외부로 나가는 문서에서 AI가 만든 수치·출처를 누가 확인하는지 정합니다.
- 기준을 교육과 함께 공지 — 규정 파일만 공유하면 읽히지 않습니다. 짧은 설명 세션과 함께 알립니다.
리포트의 교육 대상 구성안은 의사결정 층·리터러시 층·실무 집중군·핵심 인력 네 그룹마다 "지금 필요 / 기반을 갖춘 뒤 / 우선순위 낮음"을 판정해, 누구부터 교육할지도 정리해 줍니다.
✅ 핵심 정리 — 직원 절반이 이미 AI를 쓰는 환경에서 관리의 출발점은 금지가 아니라 "현황 파악 → 기준 → 계정 → 교육"입니다. 진단은 그 첫 단계인 현황 파악을 5분으로 줄여 주는 도구이지, 공식 인증이나 결과 보장이 아닙니다.
❓ 자주 묻는 질문
Q1. 직원이 몇 명 안 되는 작은 회사도 진단할 의미가 있나요?
있습니다. Microsoft 2024 조사에서 개인 AI 도구 반입은 중소기업(80%)에서 더 흔했습니다. 전담 IT 부서가 없을수록 계정과 기준 문제가 그대로 드러나기 쉽습니다.
Q2. 진단 결과는 누가 볼 수 있나요?
답변은 데이터베이스에 저장되지 않습니다. 결과 링크에는 답변만 담기고 이름·소속 같은 개인정보는 들어가지 않으므로, 링크나 PDF를 공유받은 사람만 볼 수 있습니다.
Q3. 점수가 낮게 나오면 AI 도입이 늦은 건가요?
그렇지 않습니다. LEVEL 1~3은 우열이 아니라 시작점의 차이이며, 리포트는 레벨에 맞는 첫 30일 할 일을 제안합니다. 아직 AI 교육을 한 적이 없는 조직도 불리하지 않게 진단하도록 선택지가 설계되어 있습니다.
Q4. 유료 요금제를 쓰면 정보 유출 걱정은 없나요?
요금제 종류와 설정에 따라 다릅니다. 개인용 요금제는 설정에 따라 대화가 모델 개선에 쓰일 수 있으므로, 업무에는 데이터 학습 제외를 안내하는 기업·팀용 요금제와 입력 금지 기준을 함께 갖추는 편이 안전합니다.
🚀 우리 조직의 AI 사용, 5분 만에 확인해 보기
회의에서 "AI로 뽑아 봤어요"라는 말이 나왔을 때, 어떤 계정과 어떤 기준으로 썼는지 자연스럽게 확인할 수 있는 회사가 결국 AI를 성과로 연결합니다. 사용 비율·계정·기준이 지금 어떤 조합인지부터 확인해 보세요. 개인 단위로 AI 활용 수준을 점검하고 싶은 팀원에게는 무료 AI 역량평가를 함께 권해도 좋고, 조직 맞춤 교육이 필요하면 출강 교육 문의로 연락할 수 있습니다.
FREE · 12문항 · 5분
이미 쓰고 있는 AI, 회사는 얼마나 알고 있나요?
회원가입 없이 12문항에 답하면 사용 현황·계정·기준의 빈틈과 90일 실행 로드맵이 담긴 리포트를 바로 받습니다.
무료 AI 도입 진단 시작하기 →📎 출처
- 한국은행, BOK 이슈노트 제2025-22호 「AI의 빠른 확산과 생산성 효과: 가계조사를 바탕으로」(2025.8.18)
- Microsoft·LinkedIn, 2024 Work Trend Index(2024.5)
- Bloomberg, Samsung Bans ChatGPT, Google Bard, Other Generative AI Use by Staff After Leak(2023.5.2)
- CNBC, Samsung bans use of A.I. like ChatGPT for employees after misuse of the chatbot(2023.5.2)
- IBM Newsroom, Cost of a Data Breach Report 2025 발표(2025.7.30)
- 개인정보보호위원회, 「생성형 인공지능(AI) 개발·활용을 위한 개인정보 처리 안내서」(2025.8)
댓글
불러오는 중...